L’Evoluzione dell’Inganno Digitale
C’è stato un tempo in cui riconoscere un tentativo di frode online era quasi comico: email scritte in un italiano improbabile, loghi sgranati e richieste di denaro da fantomatici ereditieri. Oggi, quello scenario è preistoria. Comprendere come funziona il phishing nel 2026 significa confrontarsi con un’industria criminale multimilionaria che sfrutta psicologia, design impeccabile e, soprattutto, l’Intelligenza Artificiale.
Il phishing non è un attacco ai tuoi sistemi informatici, ma un attacco alla tua mente: è l’arte di manipolare l’utente per spingerlo a compiere un’azione che comprometterà la sua stessa sicurezza.
L’Anatomia di un Attacco di Phishing
Nonostante la tecnologia sia avanzata, la struttura base di un attacco di phishing segue sempre tre fasi fondamentali:
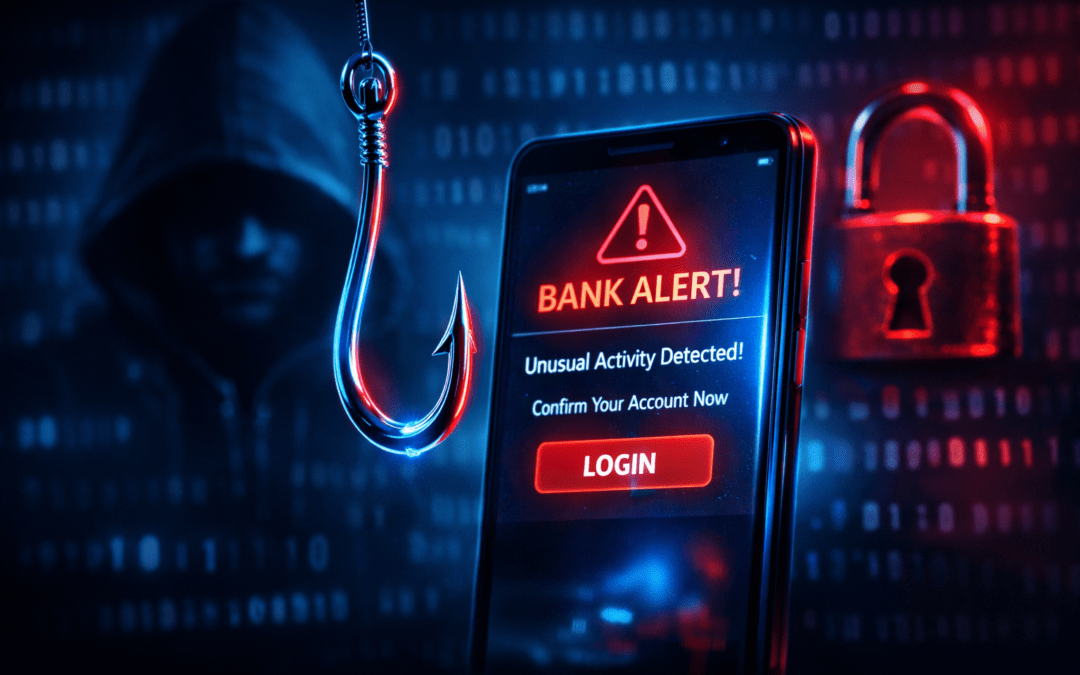
- L’Esca (Il pretesto): Il truffatore invia un messaggio (email, SMS, o messaggio diretto sui social) fingendosi un ente autorevole. Può essere la tua banca, Poste Italiane, un corriere come Amazon o persino il dipartimento IT della tua azienda. L’esca fa quasi sempre leva su due emozioni: paura (“Il tuo conto è stato bloccato”) o urgenza (“Il tuo pacco non può essere consegnato, clicca qui entro 24 ore”).
- L’Amo (Il link malevolo): Il messaggio contiene un link o un pulsante. Cliccandolo, l’utente non viene infettato da un virus, ma viene reindirizzato a una pagina web contraffatta, identica in tutto e per tutto a quella reale (stessi colori, stessi font).
- La Cattura (Il furto dati): Sulla pagina falsa, viene richiesto l’inserimento di dati sensibili: username, password, PIN, o i numeri della carta di credito. Non appena l’utente preme “Accedi” o “Conferma”, i dati vengono inviati direttamente ai server dell’hacker.
La Minaccia nel 2026: AI e Iper-Personalizzazione
Ciò che rende il phishing odierno così letale è l’uso dell’Intelligenza Artificiale Generativa. I criminali usano strumenti simili a ChatGPT per creare testi persuasivi e privi di alcun errore grammaticale.
Inoltre, stiamo assistendo all’esplosione dello Spear Phishing (phishing mirato): gli hacker non inviano più messaggi generici a milioni di persone, ma usano l’AI per analizzare i tuoi profili social. Ti inviano un’email che menziona il tuo recente viaggio, il nome del tuo capo o il software specifico che usi a lavoro, rendendo la truffa incredibilmente credibile.
Oltre l’Email: Smishing, Vishing e Quishing
Il phishing si è ormai spostato fuori dalla casella di posta elettronica, invadendo altri canali:
-
Smishing (SMS Phishing): Ricevi un SMS che sembra provenire dal mittente ufficiale della tua banca (i truffatori riescono a mascherare il numero in modo che il messaggio finisca nella stessa chat di quelli veri).
-
Vishing (Voice Phishing): Tramite i deepfake audio, i criminali clonano la voce di un tuo familiare o del CEO della tua azienda, chiamandoti per chiedere un bonifico urgente o le tue credenziali.
-
Quishing (QR Phishing): Falsi QR code incollati sopra quelli veri (es. sui parchimetri o sui tavoli dei ristoranti) che ti reindirizzano verso siti di pagamento fraudolenti.
4 Regole d’Oro per Difendersi
Per non abboccare all’amo, l’approccio migliore è il “Zero Trust” (non fidarsi di nulla per impostazione predefinita):
- Verifica il mittente reale: Non guardare solo il nome di chi ti scrive, ma l’indirizzo email completo. Spesso si nascondono piccoli errori (es. support@paypa1.com invece di paypal.com).
- Non cliccare mai sui link diretti: Se ricevi un avviso dalla banca, non cliccare il link nel messaggio. Apri l’app ufficiale o digita manualmente l’indirizzo del sito nel browser.
- Attiva l’Autenticazione a Due Fattori (2FA): È il tuo giubbotto di salvataggio. Anche se un hacker ruba la tua password, non potrà accedere senza il codice temporaneo inviato al tuo smartphone.
- Fermati e respira: Il phishing si basa sul farti agire d’impulso. Se un messaggio ti mette ansia o ti impone di agire subito, è il primo campanello d’allarme.
Conclusione
La sicurezza informatica non è più solo una questione di antivirus, ma di consapevolezza umana. Capire come funziona il phishing ti permette di trasformarti dall’anello debole della catena di sicurezza al suo scudo più forte. L’inganno può essere perfetto, ma il controllo finale su dove inserire i tuoi dati spetta sempre a te.
AVVISO IMPORTANTE: CLAUSOLA DI ESCLUSIONE DI RESPONSABILITÀ
Le informazioni contenute in questo articolo hanno scopo esclusivamente educativo e divulgativo. Sebbene le pratiche descritte rappresentino gli standard di sicurezza attuali, le tecniche di attacco informatico sono in continua e rapida evoluzione. Nessuna precauzione può garantire una sicurezza assoluta al 100%. L’autore declina ogni responsabilità per eventuali violazioni di account, furti d’identità o perdite finanziarie. In caso di sospetta compromissione dei propri dati, si consiglia di contattare immediatamente il proprio istituto bancario e le autorità competenti.